Anzeigensonderveröffentlichung

Perspektiven – eine Serie über die wichtigsten Themen unserer Zeit

Teil 11

Schlag­abtausch
von Bits und Bots

Cyberangriffe werden durch Künstliche Intelligenz schneller, häufiger – professioneller. Wie kontern Unternehmen die Gefahr?

Eine Initiative von:
Bitte scrollen

Cyberangriffe werden durch Künstliche Intelligenz schneller, häufiger – professioneller. Wie kontern Unternehmen die Gefahr?

Eine Initiative von:
Von KMU bis zum Großkonzern – kein Ziel ist zu klein, erst recht keines zu groß, und so ist die Frage nicht mehr ob, sondern lediglich wann Firmen ins Visier von Cyberkriminellen geraten. 29 Minuten brauchen Cyberkriminelle heute im Schnitt, um sich im betroffenen Netzwerk auszubreiten. Entdeckt werden sie ohnehin meist erst nach zwei Wochen. Damit mittelständische Unternehmen im Ernstfall nicht unvorbereitet in den Ring steigen, braucht es klare Prozesse, geschulte Mitarbeitende und verlässliche Partner.


Cyberkriminelle haben es nur auf große Unternehmen abgesehen? „Dieser Mythos hält sich hartnäckig, ist aber falsch“, erklärt Prof. Dr. Dirk Labudde, Bioinformatiker, Forensiker und Professor an der Hochschule Mittweida. „Inzwischen ist praktisch die gesamte deutsche Wirtschaft betroffen. Angreifer suchen gezielt auch bei kleinen und mittelständischen Unternehmen nach Zugangsdaten, Kontodaten oder Rechnerressourcen.“

Dennoch macht der Experte Hoffnung im Kampf gegen Cyberkriminelle: „Die meisten Angriffe lassen sich erkennen – und verhindern. Die Frage ist nur, wann wir sie erkennen.“

„Cyberattacken verursachen rund drei Viertel der erfassten Schäden.“
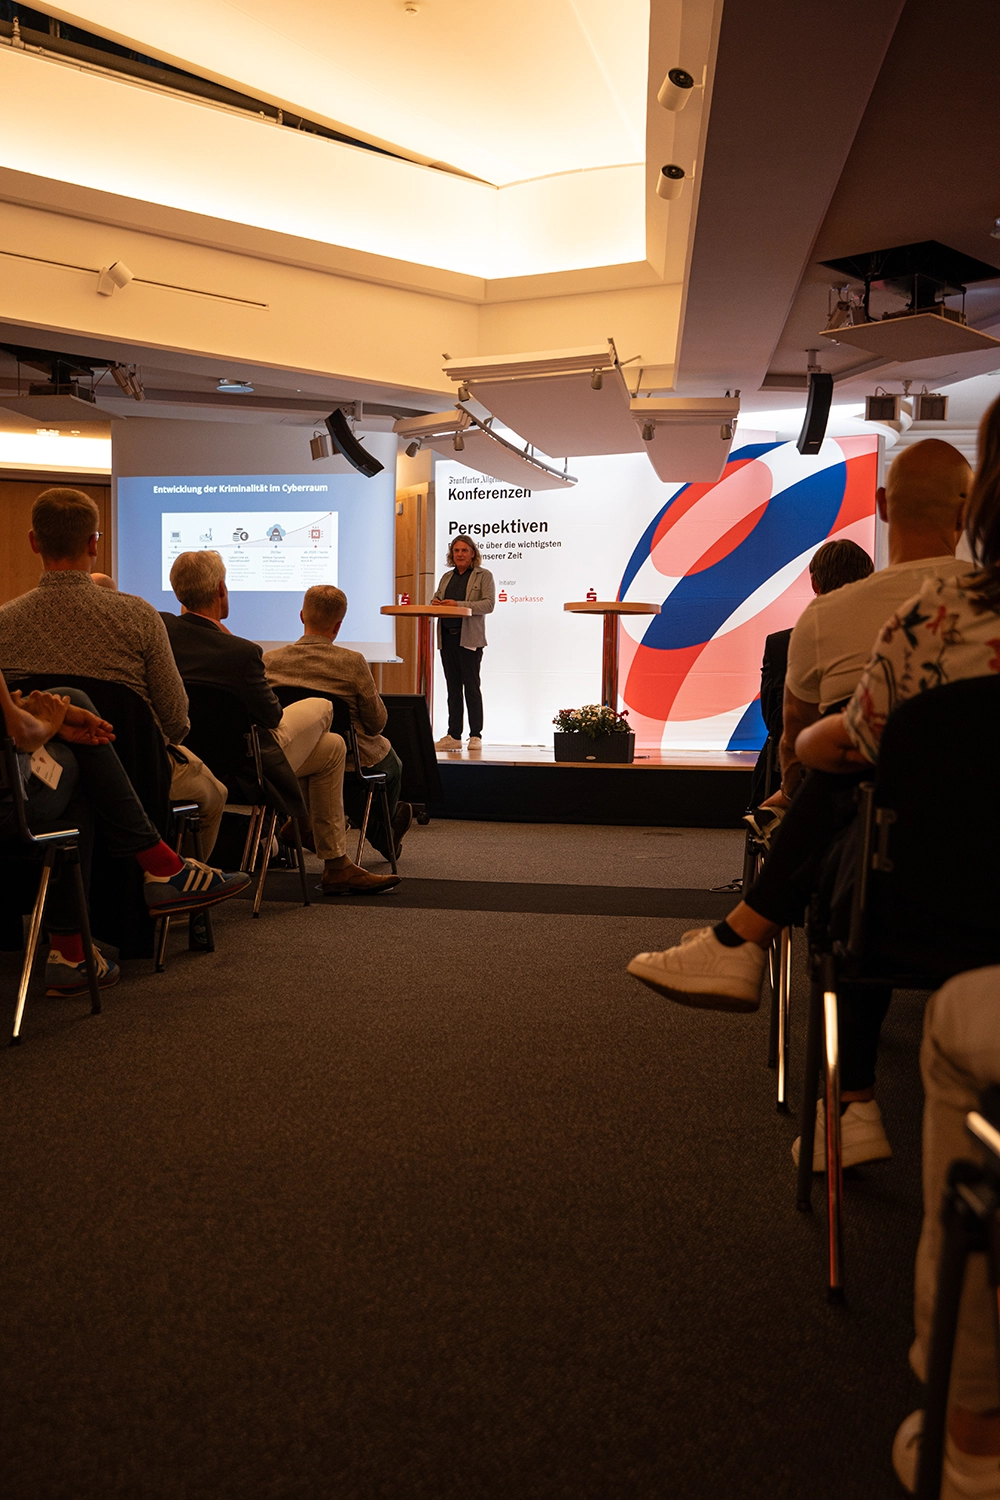
Prof. Dr. Dirk Labudde

Viel Zeit bleibt nämlich nicht: Untersuchungen zeigen, dass Cyberkriminelle im Schnitt bereits nach 29 Minuten beginnen, sich vom ersten kompromittierten Rechner auf weitere Systeme auszubreiten. Gleichzeitig werden Angriffe durchschnittlich erst nach 14 Tagen entdeckt.

Das verdeutlicht das Problem: Ein Angreifer kann sich innerhalb von Minuten bewegen, während seine Anwesenheit möglicherweise tagelang unentdeckt bleibt. „Daten können bereits kopiert werden, bevor irgendjemand etwas bemerkt“, bestätigt Labudde. „Erst am Ende kommt der sichtbare Schaden – beispielsweise Verschlüsselung durch Ransomware, Erpressung, Betrug oder Veröffentlichung gestohlener Daten.“

Die Angriffsmuster werden immer professioneller und technisch ausgereifter. Typisch sind neben Phishing-Mails und geklauten Passwörtern auch Schadsoftware, ausgenutzte Software-Schwachstellen, gestohlene Session-Cookies oder Zugriffstokens sowie Angriffe auf die Lieferkette.

Als besonders gefährlich stuft Labudde Angriffe über vertrauenswürdige Dritte ein. „Ein Unternehmen kann seine eigene IT gut absichern und trotzdem über einen kompromittierten IT-Dienstleister oder Zulieferer angegriffen werden. Genau deshalb muss man heute nicht nur den eigenen Perimeter betrachten.“

„Die IT-Sicherheit hält sich an Gesetze und Regeln – der Kriminelle nicht.“
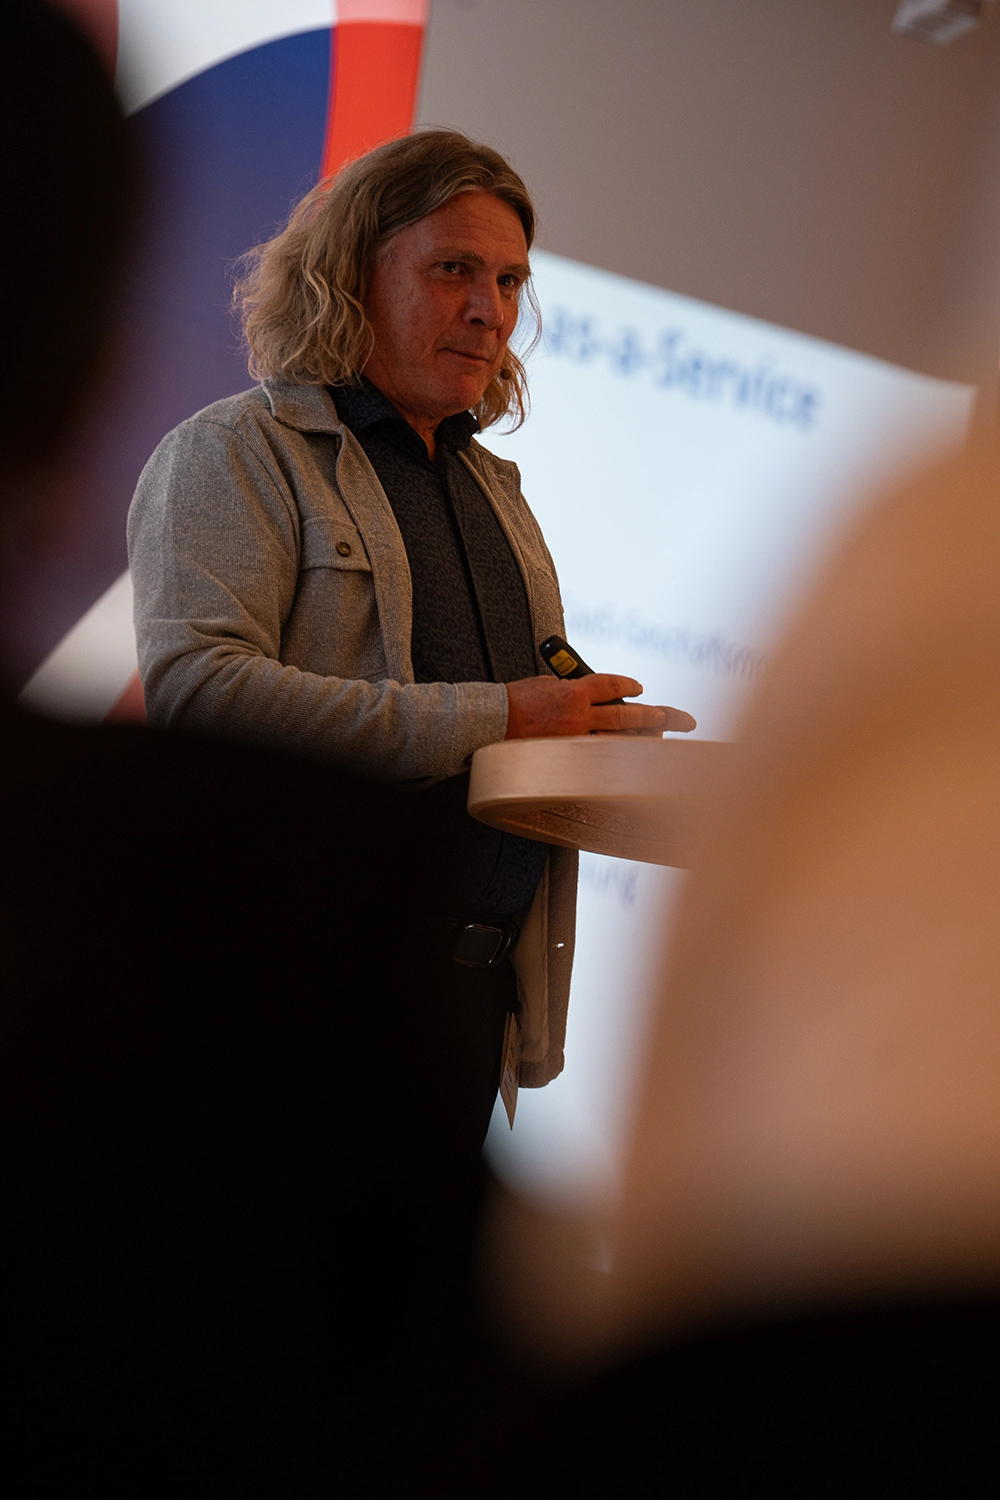
Prof. Dr. Dirk Labudde

Künstliche Intelligenz verschafft Cyberkriminellen einen Innovationsschub. Angriffsinhalte entstehen in Sekunden anstatt in Stunden: Daten lassen sich rasend schnell verknüpfen, maßgeschneiderte Betrugsinhalte automatisch erstellen.

Das Ergebnis: täuschend echte Texte, automatisierte Telefonanrufe sowie Deepfake-Audio- und Videoaufnahmen. KI macht Angriffe damit vor allem persönlicher, glaubwürdiger, skalierbarer und stärker automatisiert.

Laut dem Experten steht der nächste Schritt schon bevor: „Wir werden Angriffe sehen, bei denen Systeme selbstständig Schwachstellen suchen und auf Abwehrmaßnahmen reagieren.“

Doch auch Unternehmen können KI zu ihren Gunsten nutzen, etwa um riesige Mengen an Logdaten auszuwerten oder ungewöhnliches Verhalten schneller zu erkennen. Dazu gehören große Datenübertragungen, plötzlich veränderte Berechtigungen, neue Benutzerkonten sowie Anmeldungen von untypischen Orten.

Die Crux: Nicht ein einzelnes Ereignis verrät den Angreifer, sondern häufig erst das Muster aus vielen kleinen Auffälligkeiten. „Genau dabei kann die KI hervorragend unterstützen“, sagt Labudde, und appelliert gleichzeitig: „KI darf nicht als Ersatz für klassische Sicherheitsmaßnahmen betrachtet werden, sondern als Verstärker. Gute Prozesse, saubere Daten und erfahrene Analysten bleiben unerlässlich.“


„So schlimm wird es schon nicht sein“. Das war der erste Gedanke von Philipp Oehler, als seine Buchhalterin ihn darüber informierte, dass sie sich nicht wie üblich ins System einloggen konnte. Der Geschäftsführer der Oehler Regeltechnischer Service GmbH – ein mittelständisches Unternehmen für Gebäudeautomation und Facility Management aus dem sächsischen Crimmitschau – befand sich zu dem Zeitpunkt im Urlaub. Aus der Ferne verfolgte er, wie aus dem vermuteten technischen Fehler schnell ein handfestes Problem wurde: Sein Unternehmen war Opfer eines Cyberangriffs geworden.

Ein Backup, und alles ist wieder gut? Diese Hoffnung hatte der IT-Dienstleister des Unternehmens zunächst auch. Doch die Systeme wurden sofort nach der Inbetriebnahme wieder verschlüsselt.

Die Folge: Der Innendienst konnte zwei Wochen lang überhaupt nicht arbeiten, und auch beim Außendienst lief der Betrieb nur mit großen Einschränkungen weiter. „Wir konnten zum Beispiel keine Rechnungen stellen und natürlich auch nichts bezahlen“, berichtet Oehler. „Hinzu kam die Unsicherheit bei den Mitarbeitenden und natürlich auch bei mir selbst, wann wir wohl wieder arbeitsfähig sein werden.“

Ganze drei Monate dauerte es, bis das Unternehmen wieder in den Normalbetrieb wechseln konnte. Zeit, die Philipp Oehler mit viel Papierkram und Kommunikation verbrachte – mit Datenschutzbeauftragten, mit der Polizei, mit Kunden.

Sein Glück: Bereits 2015 hatte Oehler eine Cyberversicherung abgeschlossen, um im Ernstfall nicht auf dem finanziellen Schaden sitzen zu bleiben. Die zahlte sich nun aus: Auf rund 220.000 Euro beziffert Oehler die Kosten, die durch den Angriff und die anschließende Untersuchung durch Forensiker entstanden sind. Letztere stellten fest: Es handelte sich um einen Ransomware-Angriff – vermutlich ermöglicht über eine Sicherheitslücke in der Firewall.

„Oft setzt man sich aus Bequemlichkeit nicht mit IT-Sicherheit auseinander.“
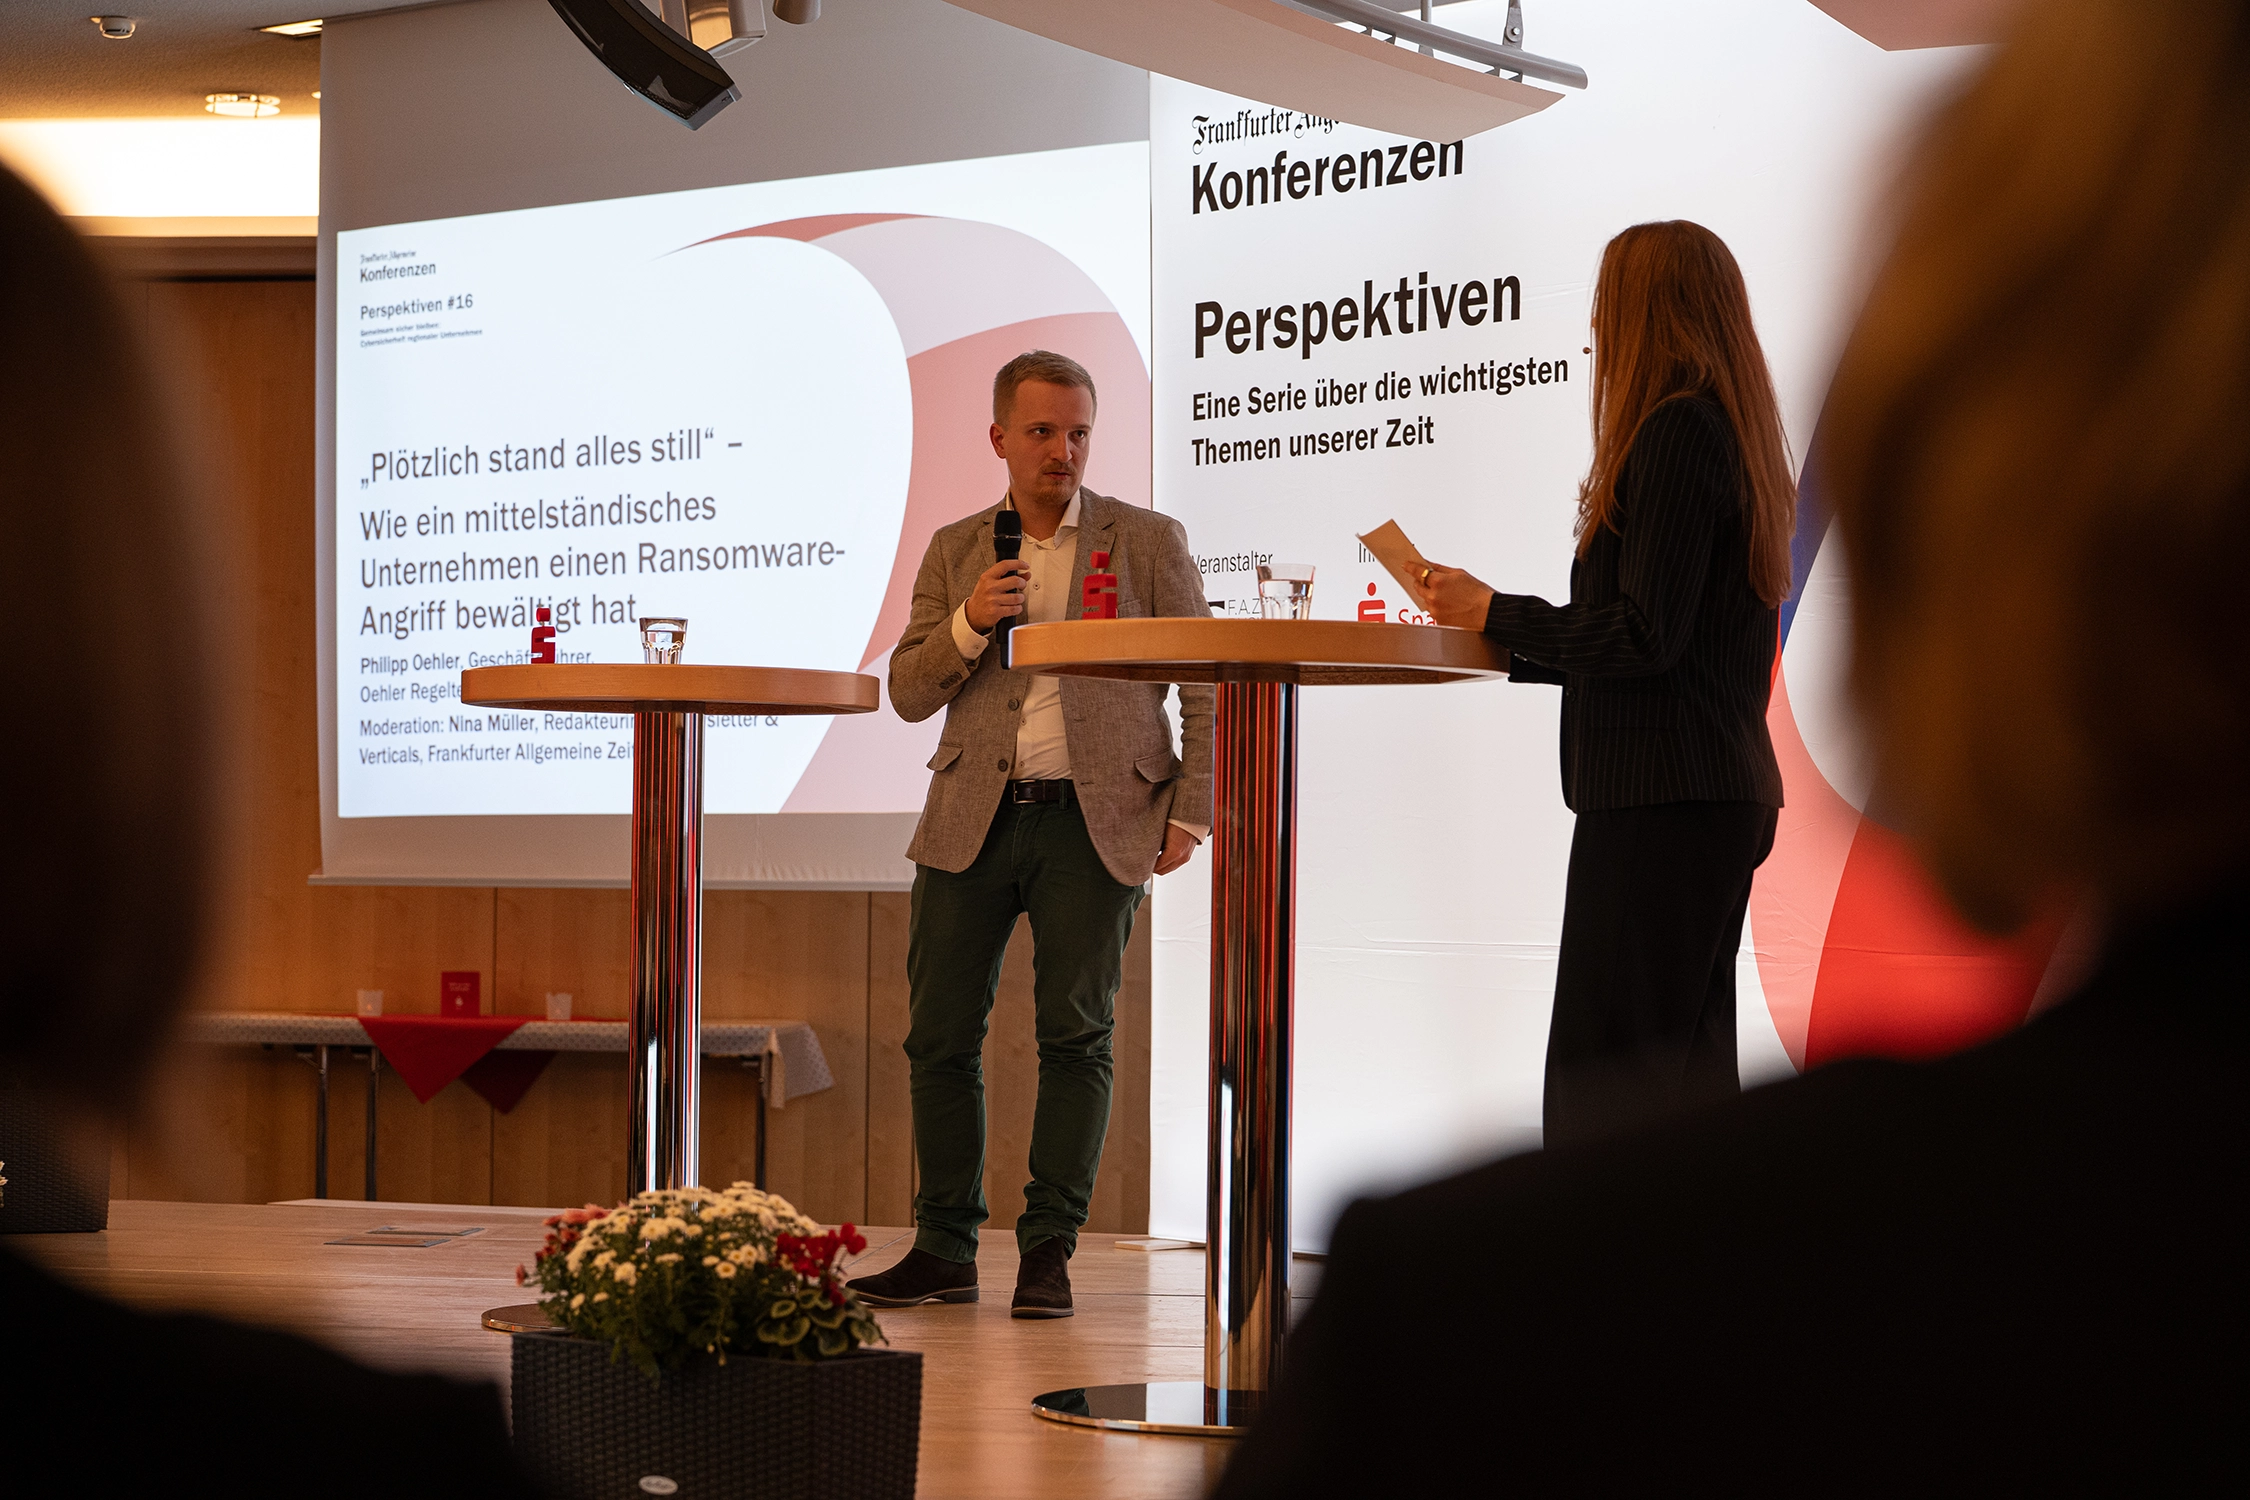
Philipp Oehler

Die Cyberkriminellen wurden bis heute, mehr als ein Jahr nach dem Angriff, nicht gefasst. Unklar bleibt auch, wohin die Daten abgezogen wurden. Spuren lassen sich auf Server in der Schweiz und in Russland zurückverfolgen, ein deutscher Server wurde konfisziert. „Dort wurden Daten von 70 verschiedenen Unternehmen und Kommunen gefunden, unsere Daten waren aber nicht dabei“, so Oehler.

Die Erfahrung lässt ihn wachsamer sein: „Ich hinterfrage alles lieber dreimal und weiß inzwischen, dass es nicht die Frage ist, ob ein Unternehmen Opfer eines Cyberangriffs wird, sondern wann.“

Was also rät er anderen Mittelständlern? Oehler hat nach dem Angriff Maßnahmen ergriffen, die sich auch mit wenig Budget umsetzen lassen: die Einführung von Multi-Faktor-Authentifizierungen, eine neue Antivirensoftware mit erweitertem Schutz, die Verteilung der IT-Systeme auf mehrere Anbieter und regelmäßige Sicherheitschecks.

„Diese Schritte würde ich jedem Unternehmen, egal welcher Größe, empfehlen“, sagt Oehler. Als nächstes plant er, gemeinsam mit seinem IT-Dienstleister einen Notfallplan aufzusetzen. Denn: „Ich möchte, dass auch wirklich jeder weiß, welche Schritte bei einem Cyberangriff folgen müssen.“

„Wir haben unsere IT breiter aufgestellt und auf verschiedene Systeme aufgeteilt.“
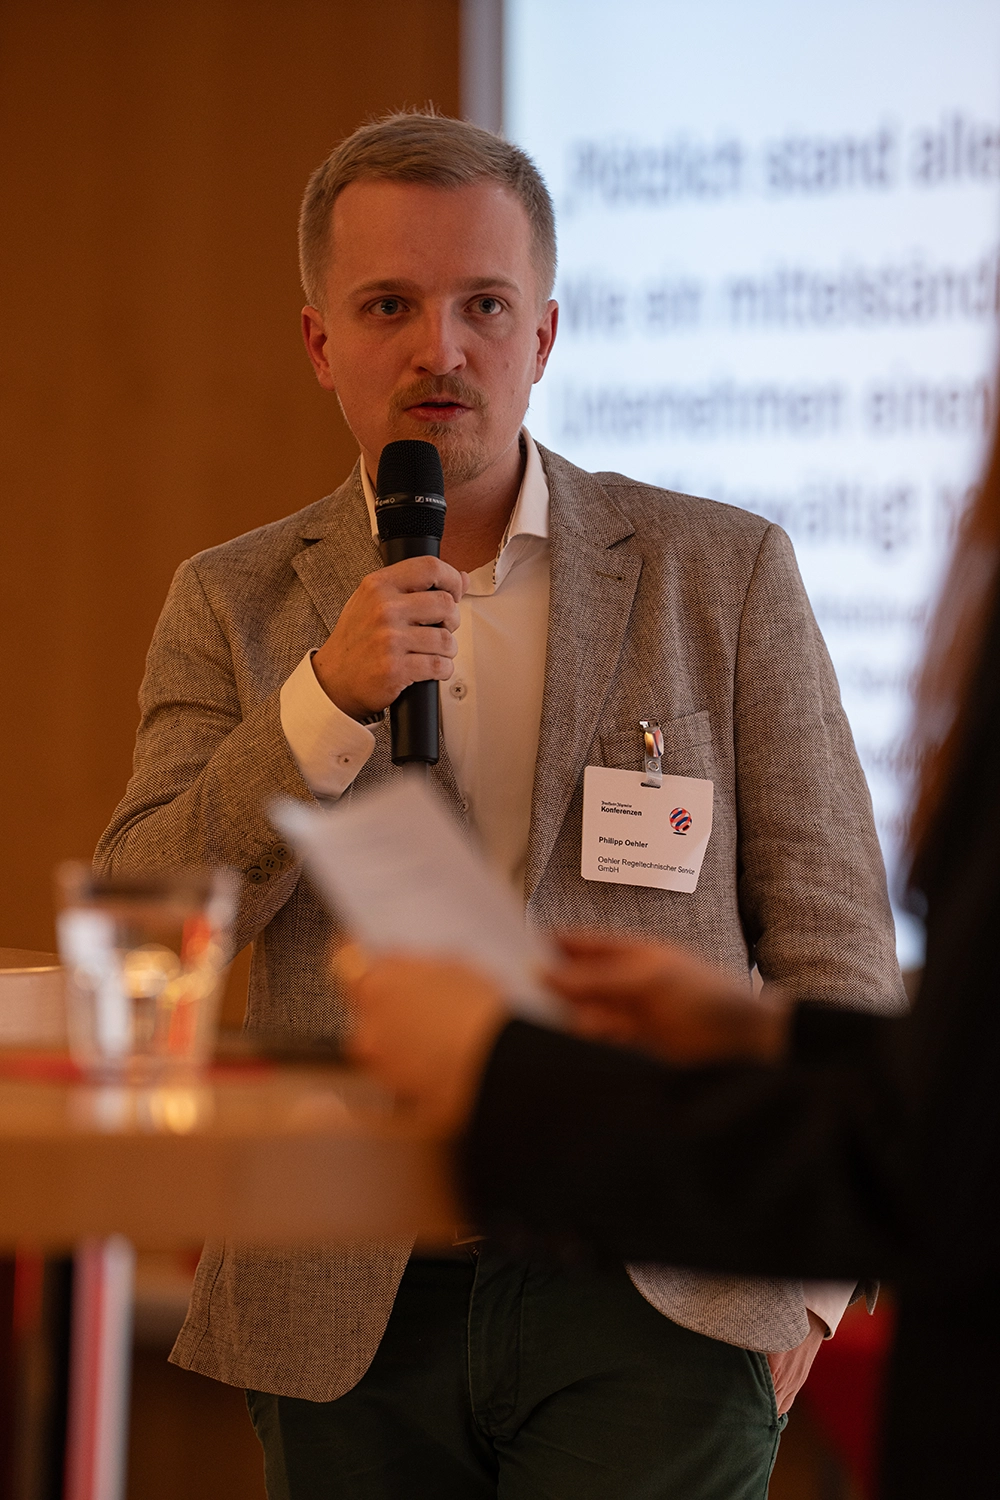
Philipp Oehler


Ist das Risikobewusstsein für Cyberangriffe im Mittelstand angekommen? „Nein, noch nicht flächendeckend“, sagt Julian Rupp, der beim Bundesamt für Sicherheit in der Informationstechnik (BSI) für kleine und mittlere Unternehmen zuständig ist. „Es fehlen gerade im Mittelstand ausgereifte Prozesse für die IT-Sicherheit.“

Gleichzeitig nehmen Cyberkriminelle vermehrt mittelständische Unternehmen in den Fokus, da es wesentlich einfacher ist, in kaum gesicherte Systeme einzudringen. Ihr Ziel sind häufig Unternehmen entlang der Lieferketten großer Konzerne. Rupp ist daher überzeugt: „Cybersicherheit ist kein Zustand, sondern ein Prozess, der vorangetrieben werden muss.“

„Den einzelnen Hacker als Einbrecher, den gibt’s nicht mehr.“
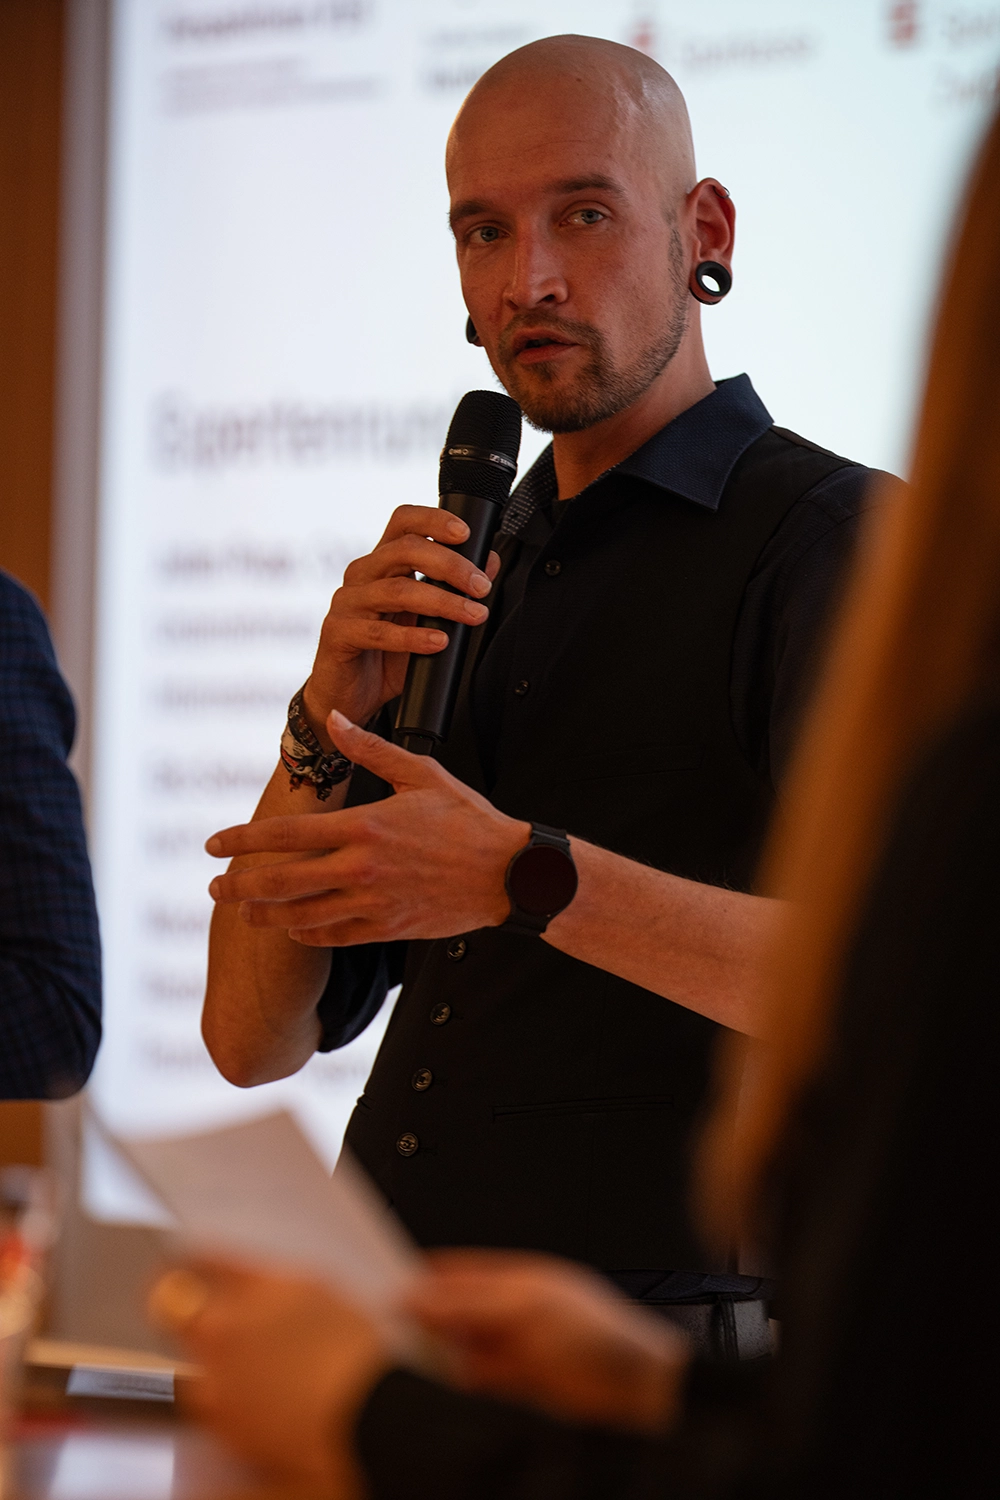
Eric Schramm

Wie bei jedem Prozess braucht es auch bei der Cybersicherheit klare Zuständigkeiten – etwas, das gerade in kleinen und mittleren Unternehmen nicht immer gegeben ist. Eric Schramm, IT-Security Consultant bei der N+P Informationssysteme GmbH, kennt das aus Erfahrung: „Verantwortung ist entscheidend. Es braucht eine Person, die sich im Unternehmen um die IT-Sicherheit kümmert und zum Beispiel für Sicherheits-Updates sorgt. Auch muss im Ernstfall klar sein, wen die Mitarbeitenden ansprechen können.“

Oft gewinnt das Thema erst dann an Relevanz, wenn es bereits einen Vorfall gab. „Diese Logik muss sich umkehren“, fordert Schramm.

Steht der Verdacht eines Cyberangriffs im Raum, heißt es vor allem: Ruhe bewahren!

Damit Mitarbeitende wissen, was zu tun ist, hat das BSI eine IT-Notfallkarte entwickelt. Sie enthält die wichtigsten Fragen, darunter:

  • Welches System ist betroffen?
  • Wie haben Sie mit dem IT-System gearbeitet?
  • Wann ist das Ereignis eingetroffen?

„Diese Notfallkarte sollte ausgedruckt in der Kaffeeküche jedes Unternehmens hängen“, so Rupp.

Ebenfalls ausgedruckt – aber sicher verwahrt – sollte der Notfallplan des Unternehmens sein. „Dieser hält alle für das eigene Unternehmen wichtigen Schritte im Angriffsfall fest“, erklärt Schramm.

„Oft fehlt Zeit, Geld und Personal, um das Thema Cybersicherheit anzugehen.“
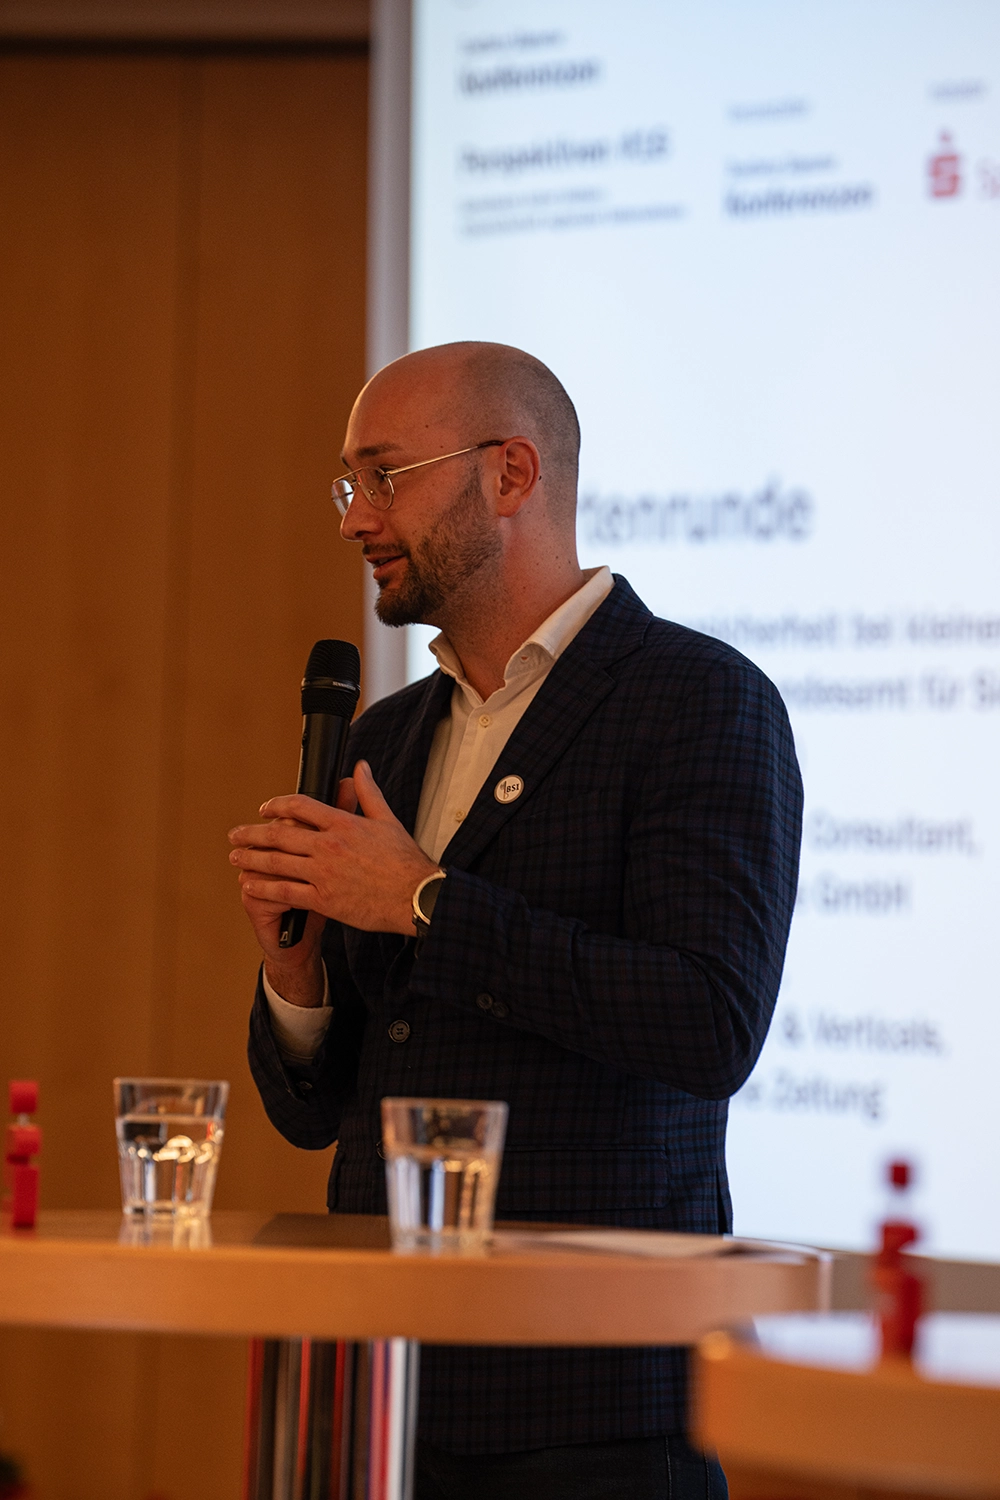
Julian Rupp

Häufig heißt es, man solle betroffene IT-Systeme sofort vom Netz nehmen. Doch Vorsicht: „Die Geräte bitte auf keinen Fall ausschalten. Der Arbeitsspeicher eines Computers enthält oft noch Informationen zum Angreifer. Wird der Computer ausgeschaltet, geht diese wichtige Informationsquelle für IT-Dienstleister oder Forensiker verloren“, warnt Rupp.

Für Unternehmen ohne Basismaßnahmen wie getrennte Netzwerke oder beschränkte Zugänge gilt laut dem BSI-Experten: „Das gesamte IT-System vom Internet trennen und alle Netzwerkverbindungen zwischen den Geräten kappen. Danach nichts mehr anfassen, bis die Profis vor Ort sind.“

Was also sind die drei Sofortmaßnahmen, die jedes Unternehmen kennen sollte?

BSI-Experte Rupp zählt auf: „Erstens: Meldewege einhalten und Anweisungen befolgen. Zweitens: das betroffene System identifizieren und isolieren. Drittens: prüfen, ob weitere Systeme betroffen sind.

Für IT-Consultant Schramm ist mit Blick auf eine Schutzstrategie vor allem wichtig, die Mitarbeitenden zu sensibilisieren: „Die Belegschaft sollte mindestens einmal pro Jahr zu den diversen Angriffsszenarien geschult werden.“

Das Fazit: Nur wer die Gefahrenlage versteht, kann Cybersicherheit steuern und im Ernstfall richtig handeln.


Wie wappnet die Sparkasse den Mittelstand gegen Cyber-Gefahren?

Andreas Fohrmann über Verantwortung, Vorsorge und aktive Unterstützung im Ernstfall

„Cybersecurity ist kein Nice-to-have, sie ist Voraussetzung für geschäftlichen Erfolg“, ist Andreas Fohrmann, Vorstandsvorsitzender der Sparkasse Zwickau, überzeugt. Viele kleine und mittlere Unternehmen aus der Region vertrauen auf die Sparkasse Zwickau als Partner – auch beim Thema Cybersicherheit.

Die Regionalität ist laut Fohrmann eine der wichtigsten Stärken der Sparkassen: „Sie schafft Vertrauen, Erreichbarkeit und persönliche Nähe. Das ist gerade bei sensiblen Themen wie Cybersecurity wichtig.“

Um Unternehmen zu sensibilisieren, bietet die Sparkasse Zwickau verschiedene Informations- und Unterstützungsangebote – von Betrugsprävention über Sicherheitstipps bis hin zu Notfallkontakten. Zusätzlich können sich Firmenkunden über die Sparkassen-Versicherung Sachsen mit einer Cyber-Versicherung gegen die finanziellen Schäden eines Cyberangriffs absichern.

„Unser größtes Asset sind jedoch unsere Beraterinnen und Berater vor Ort“, resümiert Fohrmann. „Sie kennen die Gefahren für Unternehmenskunden, stehen als direkte Ansprechpartner zur Verfügung und haben ein breites Netzwerk, um Störungen frühzeitig zu erkennen.“
Mehr zum Thema

Perspektiven Teil 10:

Die Expansion als Krisen­brecher

Perspektiven Teil 9:

Brückenschlag im Mittelstand

Die Sparkassen – Partner vor Ort bei Investitionen in die betriebseigene Energiewende

Viele Unternehmen stehen somit vor großen Herausforderungen – zum einen gilt es, die gestiegenen Energiekosten zu bewältigen, zum anderen, die Weichen beim Thema Energie neu zu stellen, sei es, um Energie zu sparen oder zu einer nachhaltigeren Energieversorgung zu kommen. Die Sparkassen bieten sich als Partner vor Ort an, um Betriebe bei Investitionen zu unterstützen, gemeinsam Lösungen zu erarbeiten und über Fördermöglichkeiten etwa der Kreditanstalt für Wiederaufbau zu beraten.

Eine Initiative von:

Eine Content-Marketing Lösung von REPUBLIC

Ihre IP-Adresse wird auf dieser Website im Server-Log erfasst und mit den Adressbereichen großer KI-Anbieter abgeglichen, um KI-Crawler von menschlichen Besuchern zu unterscheiden. Nur das Verhalten erkannter Crawler wird ausgewertet, um die Auffindbarkeit unserer Inhalte in KI-Antworten zu verbessern. IP-Adressen menschlicher Besucher gehen nicht in die Analyse ein. Unsere Auftragsverarbeiterin (Art. 28 DSGVO) ist MEIKAI LTD, Wickham Road, London, England. Rechtsgrundlage für diese Verarbeitung ist Art. 6 Abs. 1 lit. f DSGVO, das berechtigtes Interesse an Sichtbarkeit unserer Inhalte in KI-Suchergebnissen. Speicherung: max. 30 Tage. Sie können der Verarbeitung jederzeit widersprechen, z.B. durch eine E-Mail an datenschutz@iqdigital.de. Weitere Informationen zum Umgang mit Ihren Daten finden Sie unter Datenschutzerklärung: Datenschutz | iq digital.